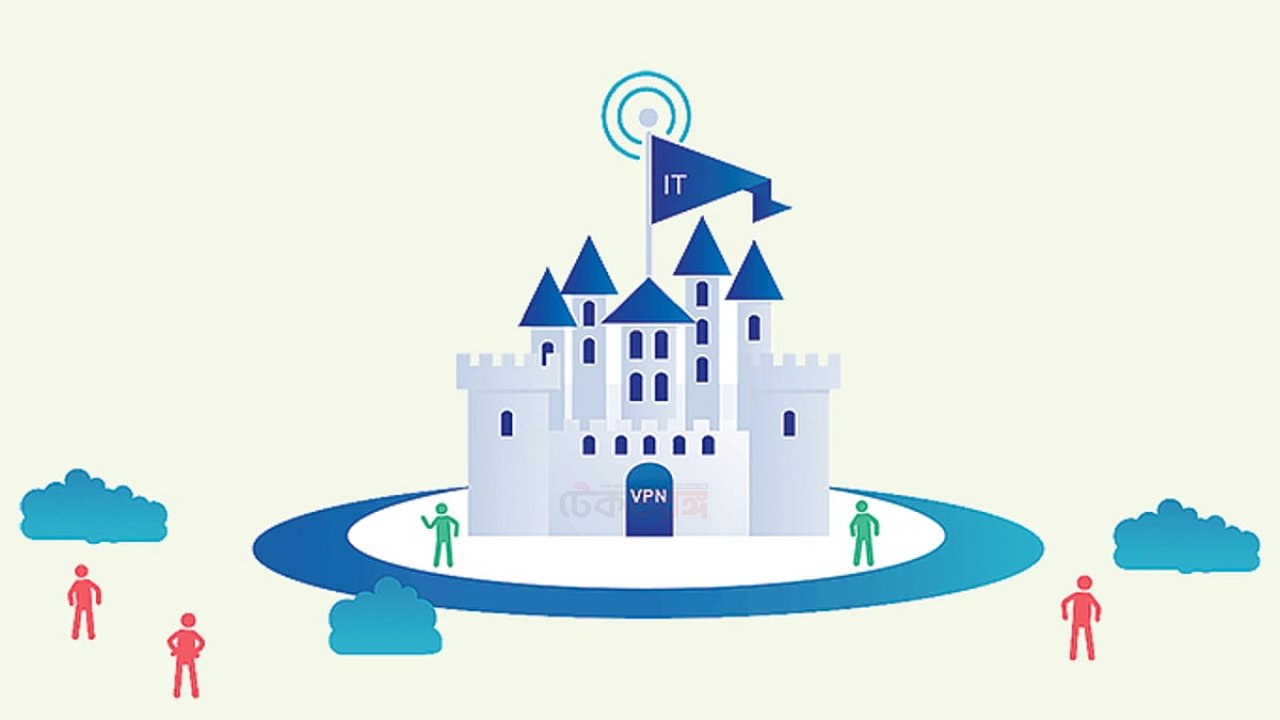
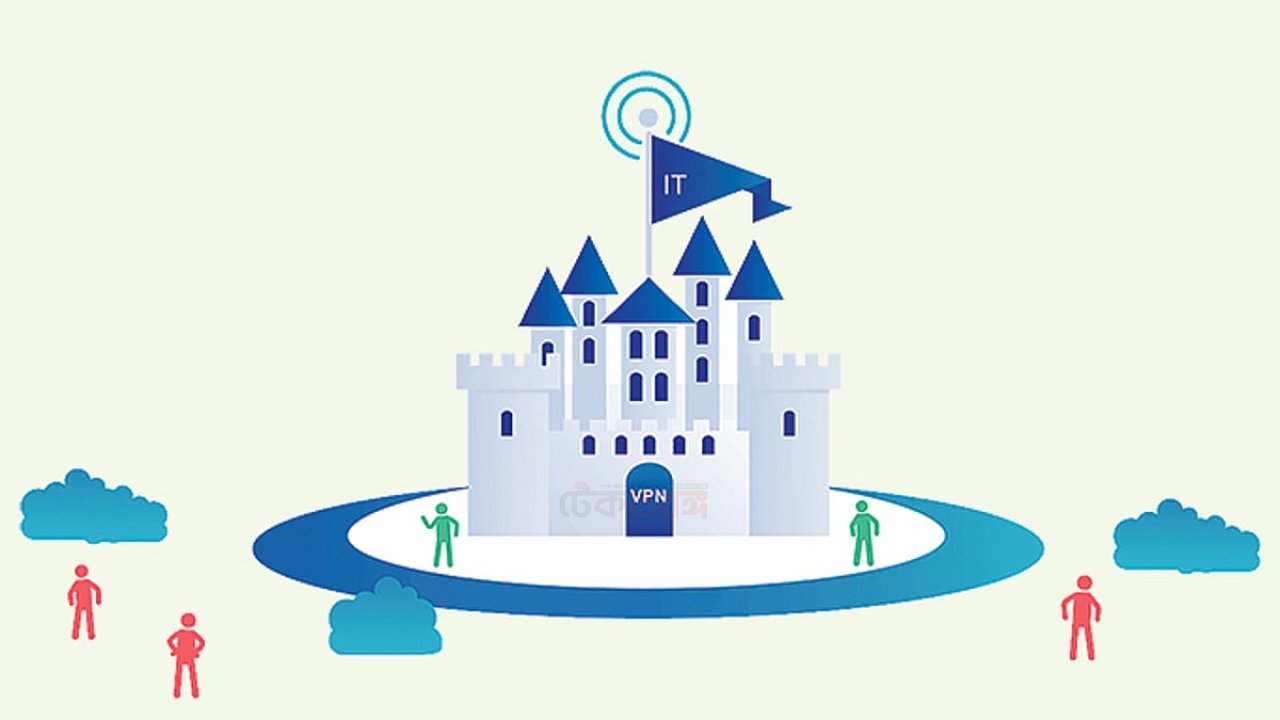
শূন্য-বিশ্বাস নিরাপত্তা মডেল হল একটি সাইবার নিরাপত্তা পদ্ধতি, যেখানে ব্যবহারকারী, ডিভাইস এবং অ্যাপ্লিকেশনকে স্বয়ংক্রিয়ভাবে কোনো নেটওয়ার্কে প্রবেশের আগে যাচাই করা হয়। এই ধারণা প্রথমবার ২০১০ দশকে গুগল ও মার্কিন ফেডারেল সংস্থাগুলোর দ্বারা প্রচলিত হয় এবং এখন বিশ্বব্যাপী আইটি নিরাপত্তার ভিত্তি হিসেবে স্বীকৃত। মডেলের মূল নীতি হল "কোনো কিছুকে বিশ্বাস না করা, সবকিছু যাচাই করা"; অর্থাৎ অভ্যন্তরীণ নেটওয়ার্কেও ব্যবহারকারীকে সর্বদা প্রমাণীকরণ ও অনুমোদন প্রক্রিয়ার মধ্য দিয়ে যেতে হয়। এর জন্য বহুমাত্রিক প্রমাণীকরণ, ন্যূনতম অধিকার নীতি, নেটওয়ার্ক সেগমেন্টেশন এবং রিয়েল‑টাইম অ্যানালিটিক্স ব্যবহার করা হয়। বাস্তবায়নের সময় সংস্থাগুলোকে আইডেন্টিটি ম্যানেজমেন্ট সিস্টেম, মাইক্রোসেগমেন্টেশন টুল এবং ধারাবাহিক পর্যবেক্ষণ সমাধান একত্রে সংযুক্ত করতে হয়। বাংলাদেশে শূন্য-বিশ্বাস মডেল গ্রহণের গতি সাম্প্রতিক বছরগুলোতে দ্রুত বাড়ছে, বিশেষ করে ব্যাংক, টেলিকম এবং সরকারি ডিজিটাল সেবা প্রদানকারী সংস্থাগুলোতে। তবে সম্পূর্ণ রূপে বাস্তবায়নের জন্য অবকাঠামোগত প্রস্তুতি, কর্মীদের প্রশিক্ষণ এবং নীতি নির্ধারণে সমন্বয় প্রয়োজন। ভবিষ্যতে এই মডেল আইটি নিরাপত্তার মানদণ্ড হিসেবে প্রতিষ্ঠিত হবে বলে আশা করা হচ্ছে।
সহজ ও দ্রুত খবরের আপডেট পেতে আমাদের অ্যাপটি ইন্সটল করুন।