
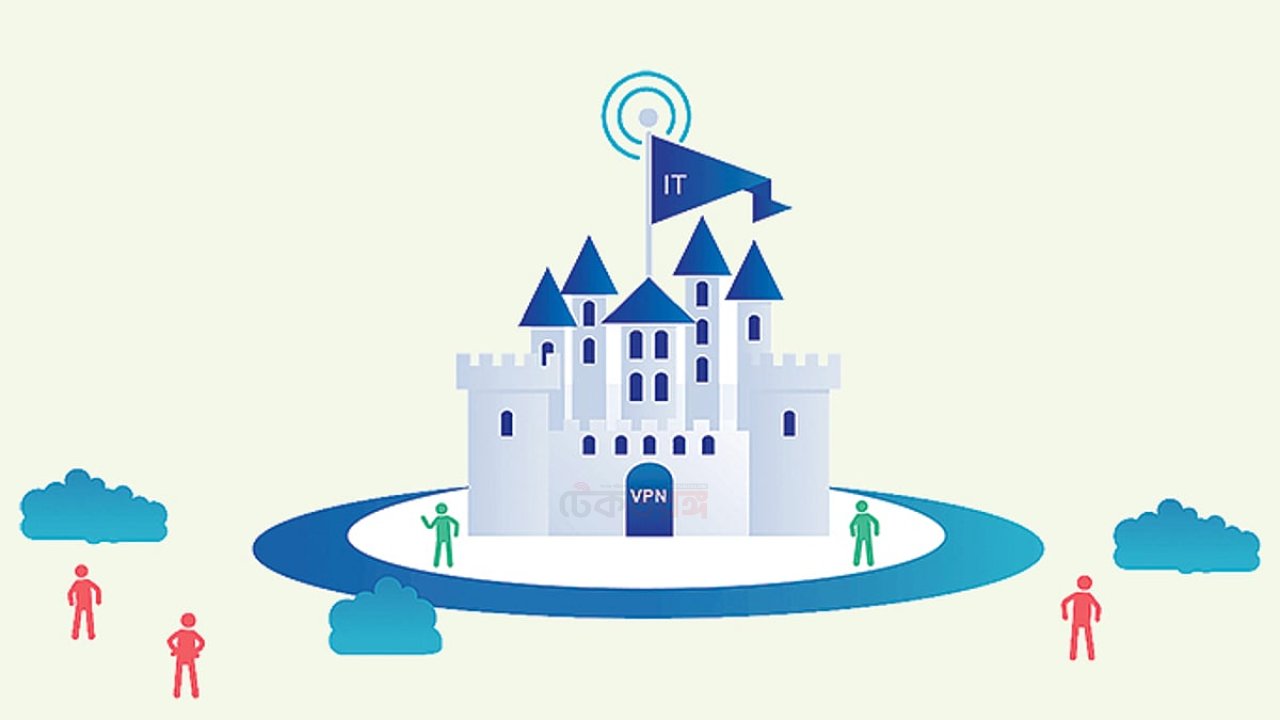


জিরো ট্রাস্ট নিরাপত্তা মডেল ব্যবহার করে কীভাবে প্রতিষ্ঠানগুলো অভ্যন্তরীণ ও বহিরাগত হুমকি থেকে রক্ষা পায়, মূল নীতি, বাস্তবায়ন ধাপ ও ভবিষ্যৎ দৃষ্টিভঙ্গি ব্যাখ্যা করা হয়েছে।
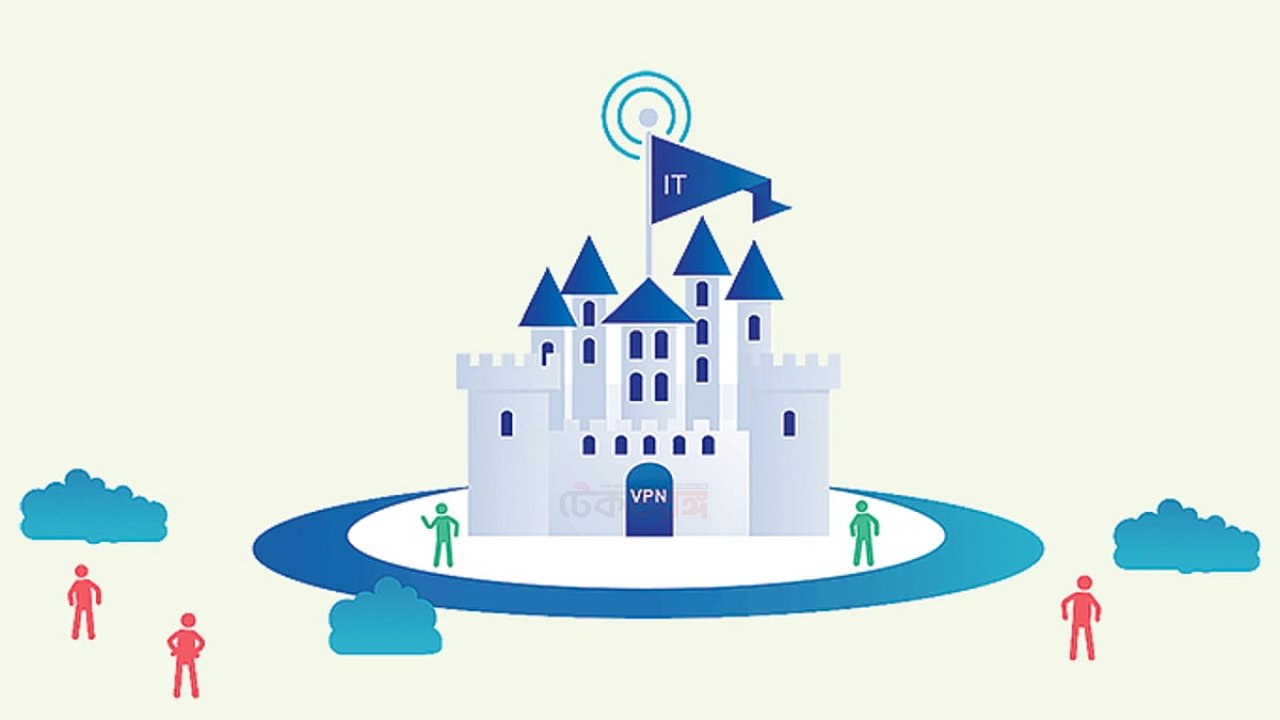
জিরো ট্রাস্ট নিরাপত্তা মডেল হল একটি নিরাপত্তা কাঠামো, যা ব্যবহারকারী, ডিভাইস ও নেটওয়ার্কের প্রতি স্বয়ংক্রিয়ভাবে বিশ্বাস না করে, সব সংযোগের জন্য ধারাবাহিক যাচাই প্রয়োজন। এই পদ্ধতি প্রথমে ২০১০ দশকের শেষের দিকে যুক্তরাষ্ট্রের সাইবার নিরাপত্তা বিশেষজ্ঞদের দ্বারা প্রস্তাবিত হয় এবং বর্তমানে বিশ্বব্যাপী প্রতিষ্ঠানগুলোতে গ্রহণ করা হচ্ছে।
মডেলের মূল নীতি তিনটি স্তরে ভাগ করা যায়: কখনো বিশ্বাস না করা, সর্বদা যাচাই করা এবং সর্বনিম্ন অধিকার প্রদান করা। এর অর্থ হল ব্যবহারকারী কোনো সম্পদে প্রবেশের আগে তার পরিচয় ও অনুমোদন নিশ্চিত করা, এবং শুধুমাত্র প্রয়োজনীয় অনুমতি প্রদান করা, যাতে সম্ভাব্য আক্রমণ পৃষ্ঠতল কমে যায়। মাইক্রোসেগমেন্টেশন, বহুমাত্রিক প্রমাণীকরণ এবং রিয়েল-টাইম মনিটরিং এই নীতিগুলোকে সমর্থন করে।
প্রতিষ্ঠানগুলো জিরো ট্রাস্ট বাস্তবায়নের জন্য প্রথমে বর্তমান আইটি অবকাঠামো বিশ্লেষণ করে, সংবেদনশীল ডেটা ও অ্যাপ্লিকেশন চিহ্নিত করে, এবং সেগুলোর জন্য কঠোর প্রবেশ নিয়ন্ত্রণ নীতি গঠন করে। এরপর বহুমাত্রিক প্রমাণীকরণ, এনক্রিপশন ও নেটওয়ার্ক সেগমেন্টেশন টুল ব্যবহার করে ধারাবাহিক যাচাই প্রক্রিয়া স্থাপন করা হয়। সফল বাস্তবায়নের ফলে ডেটা লিকের ঝুঁকি হ্রাস, আক্রমণ শনাক্তকরণ দ্রুততা এবং সামগ্রিক নিরাপত্তা অবস্থান শক্তিশালী হয়।
বাংলাদেশে সরকার ও বেসরকারি সংস্থাগুলোও জিরো ট্রাস্ট মডেল গ্রহণের দিকে মনোযোগ দিচ্ছে, বিশেষ করে আর্থিক ও স্বাস্থ্য সেক্টরে। ভবিষ্যতে নীতি-নিয়মের সমন্বয় এবং দক্ষ নিরাপত্তা কর্মী প্রশিক্ষণ এই মডেলের বিস্তৃত গ্রহণে গুরুত্বপূর্ণ ভূমিকা রাখবে। 



মতামত